Connect with us

Actualitate

România are unele dintre cele mai întinse păduri valoroase de fag din Uniunea Europeană

Published

on

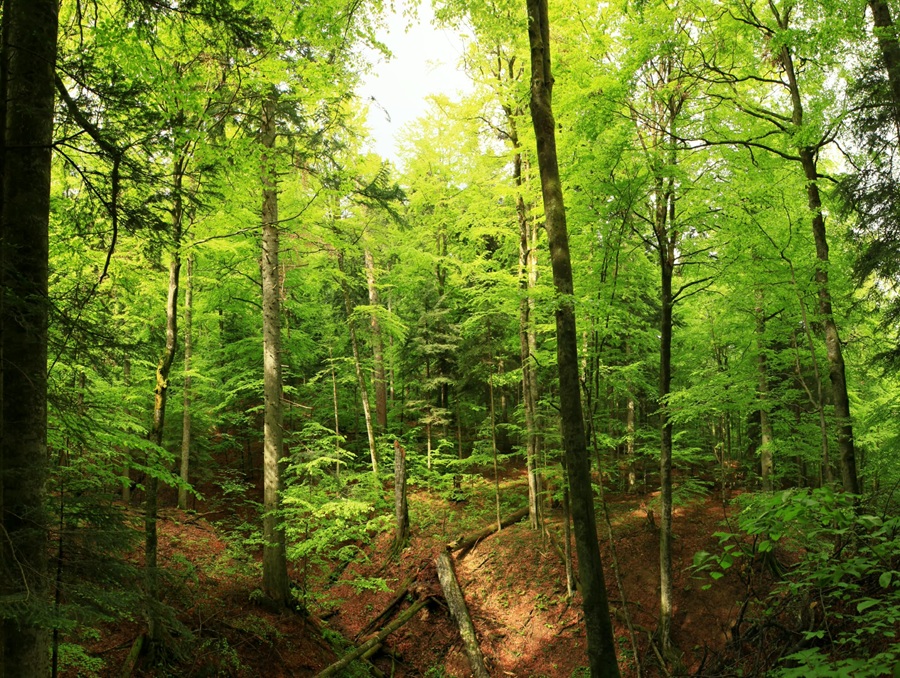
România are înscrise în patrimoniul mondial natural al UNESCO unele dintre cele mai întinse păduri primare de fag din Uniunea Europeană, în opt situri la nivel național.

România a înscris, în anul 2017, opt situri în Lista patrimoniului mondial natural al UNESCO ”Pădurile seculare și virgine de fag din Carpați și alte regiuni ale Europei”, cu o suprafață totală de 23.982,77 hectare, dintr-un total de 92.023,24 hectare, înscrise de unsprezece state la nivel european.

Din cele 23.982,77 hectare din România înscrise în Lista patrimoniului mondial natural al UNESCO, 23.644,53 hectare, adică șapte din cele opt situri UNESCO, sunt păduri aflate în proprietatea publică a statului și administrate de Regia Națională a Pădurilor – Romsilva.

Patru din aceste situri sunt situate în parcurile naționale Domogled – Valea Cernei, Cheile Nerei – Beușnița, Cozia, Semenic – Cheile Carașului, iar trei dintre ele, Groșii Țibleșului, Codrii Seculari Strâmbu Băiuț și Codrul Secular Slătioara sunt administrate de direcțiile silvice Maramureș și Suceava. Ultimul sit, Codrul Secular Șinca, este administrat de un ocol silvic privat din județul Brașov.

Aceste păduri sunt strict protejate și sunt înconjurate de alte zone împădurite ”tampon”, care asigură protejarea siturilor și tranziția către zonele antropizate.

O discuție pe această temă a fost subiectul unei ediții #ForestTalks în care Fulviu Moga, inginer silvic în cadrul Departamentului Fond Forestier al Romsilva și specialist în arii protejate a prezentat pe scurt istoricul înscrierii acestor păduri seculare în patrimoniul mondial al UNESCO, dar și modul cum sunt administrate.

https://www.facebook.com/reel/976681305447648

Continue Reading

Actualitate

Uniunea Europeană pregătește interzicerea rețelelor sociale pentru copiii sub 13 ani

Published

on

Foto: romania.representation.ec.europa.eu

Comisia Europeană propune inițiativa „EU Kids Act”, un set de reguli stricte prin care impune accesul gradual al minorilor pe rețelele sociale și obligă marile platforme online să elimine funcțiile care creează dependență.

Comisia Europeană propune reguli comune pentru protejarea copiilor în mediul online în funcție de vârstă, dar și de tipurile de platforme.

Aşa-numita EU Kids Act, adică Legea Copiilor Uniunii, prevede ca minorii sub 13 ani să nu aibă propriul cont pe platformele de socializare.

Piesa centrală a propunerii este accesul gradual în funcție de vârstă. Discuția începe de la pragul de 3 ani, pentru că până atunci, specialiștii recomandă părinților să nu ofere copiilor acces la ecrane.

Abia după 15 ani, un minor ar putea deschide un cont autonom pe rețelele sociale.

Până la 18 ani însă, platformele ar trebui să respecte reguli speciale de siguranță, fără funcții care creează dependență, derulare infinită, recomandări care îi pot atrage în „rabbit holes” de conținut nociv sau contacte nedorite din partea necunoscuților.

Aceste reguli de siguranță se aplică și altor servicii destinate minorilor, inclusiv jocurilor online, chatboturilor și AI-companions, care nu primesc însă un prag separat de 15 ani.

Ursula von der Leyen, președintele Comisiei Europene: 92% dintre europeni spun că ar trebui să creștem protecția copiilor online, iar aproximativ 70% sunt îngrijorați de hărțuirea și manipularea cibernetică. Tinerii din Europa petrec în medie 4 până la 6 ore pe zi pe ecrane, iar pentru cei care au început să utilizeze rețelele sociale înainte de vârsta de 10 ani, aceștia petrec în jur de 7 până la 8 ore, ceea ce reprezintă o zi lucrătoare pentru un adult.

Comisia schimbă și regula jocului.

Marile platforme trebuie să demonstreze că serviciile lor sunt sigure pentru copii, nu ca autoritățile să fie obligate să demonstreze că acestea sunt periculoase.

Continue Reading

Actualitate

Toate pădurile de stat administrate de Romsilva dețin certificarea managementului forestier la standarde internaționale
Published

on

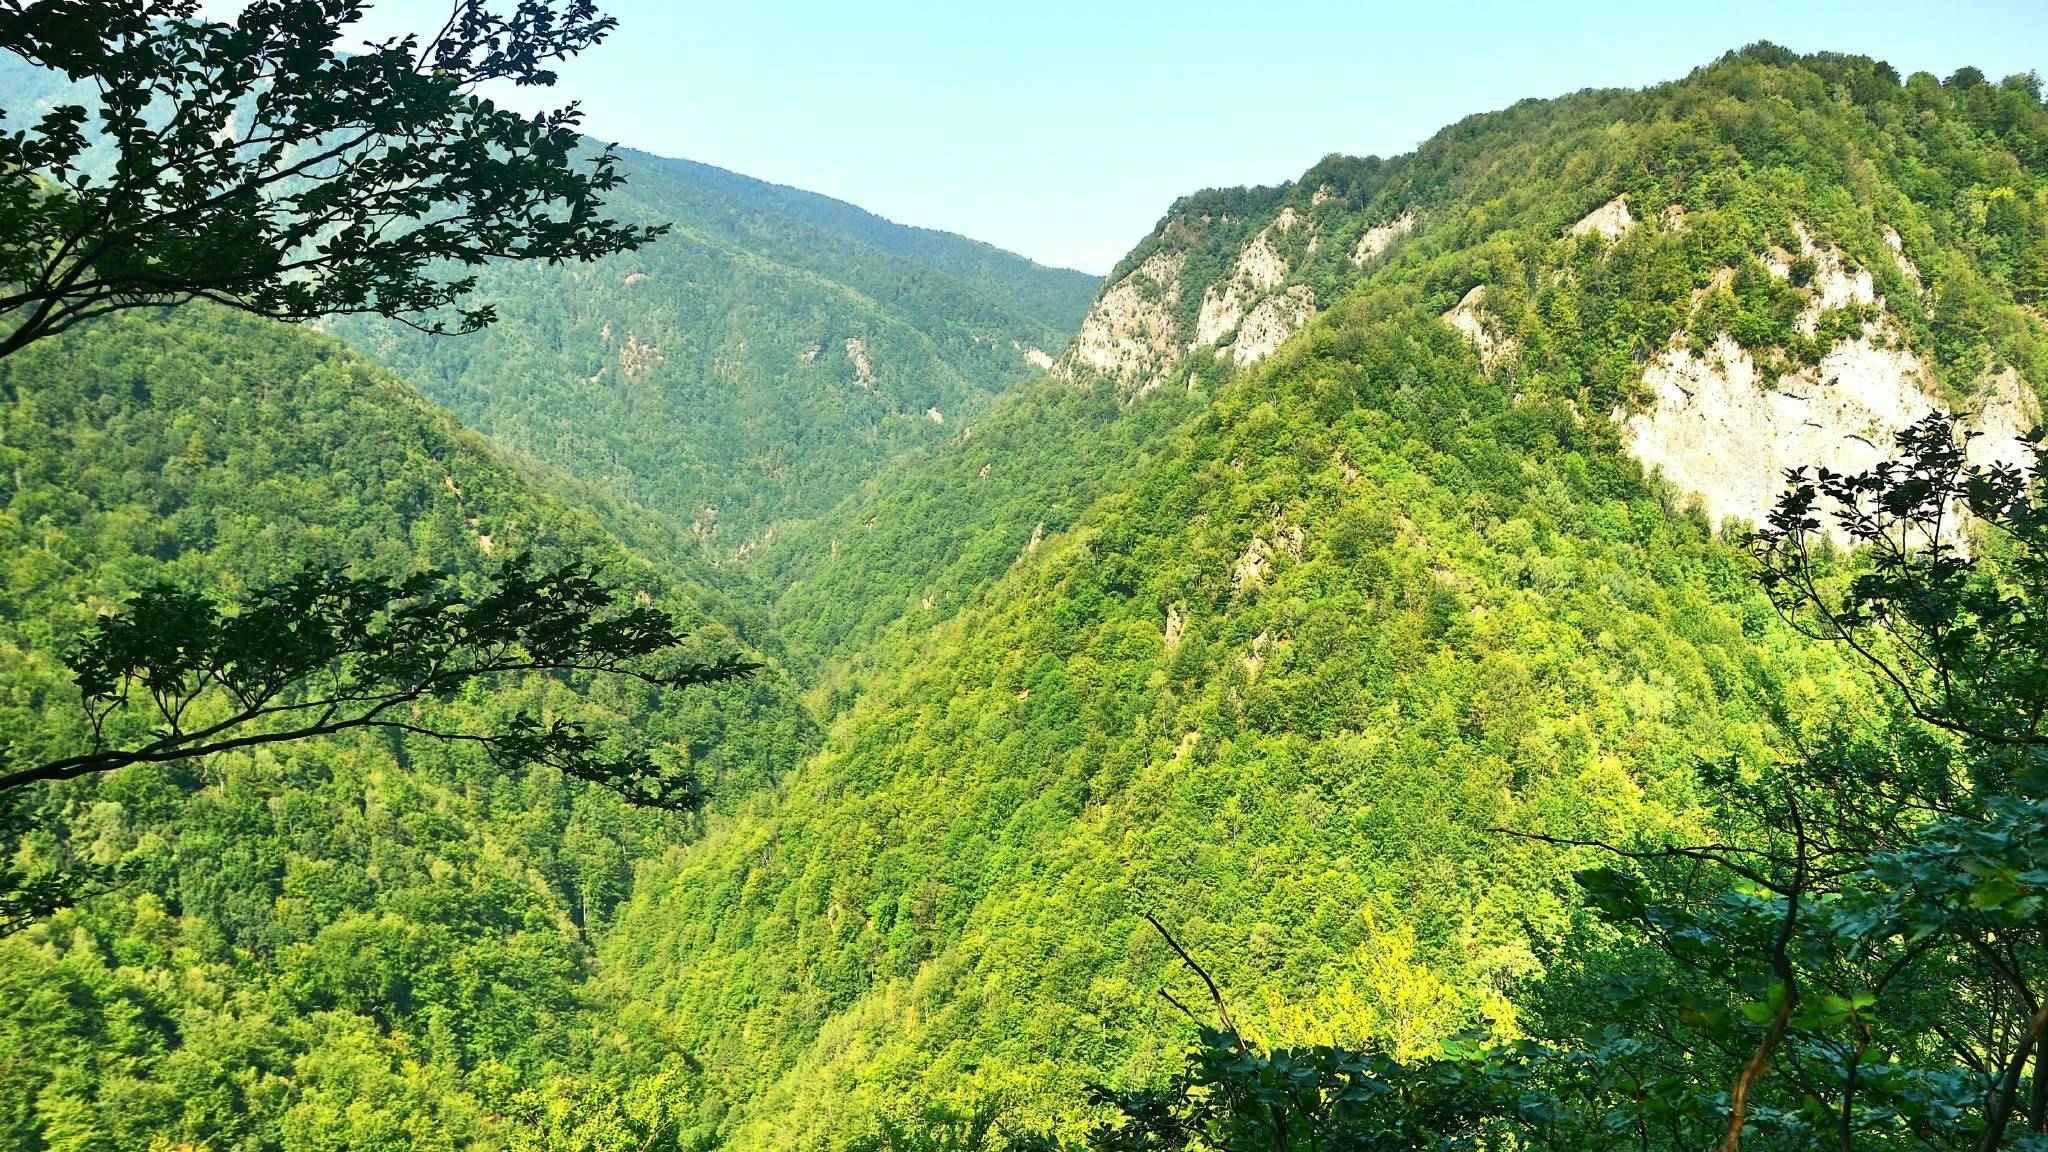
Toate ocoalele silvice din structura Regiei Naționale a Pădurilor – Romsilva sunt certificate din punct de vedere al managementului forestier, conform celor mai înalte standarde internaționale de gestionare a pădurilor.

Astfel circa 2,5 milioane hectare, adică 80% din suprafața pădurilor de stat, sunt certificate  conform standardului internațional FSC®, iar restul de cca 0,6 milioane ha, adică 20%, conform standardului internațional PEFC.

Procesul de certificare a managementului forestier al pădurilor proprietate publică a statului a demarat în anul 2002, când au fost certificate primele 30 de mii de hectare, crescând, în timp, de la 1 milion de hectare în anul 2005, la întreaga suprafață în prezent.

Standardele internaționale de certificare a managementului forestier promovează o gestionare durabilă a pădurilor, adecvată din punct de vedere ecologic, benefică din punct de vedere social și viabilă din punct de vedere economic.

Anual, organisme internaționale de certificare monitorizează în teren, prin audituri, modul în care sunt îndeplinite cerințele standardelor de certificare, precum și remedierea eventualelor neconformități constatate.

Laurențiu Mihăilă, inginer silvic specializat în certificarea pădurilor în cadrul Romsilva, într-o ediție a #ForestTalks, a explicat pe larg ce beneficii aduce certificarea pentru păduri, comunități și pentru lemnul care ajunge în economie, dar și ce presupune, în practică, certificarea unei păduri.

https://www.facebook.com/reel/1040377605500904


Continue Reading

Actualitate

Produse digitale mai sigure în Europa: noi reguli pentru protejarea utilizatorilor

Published

on

Foto: Comisia Europeanǎ

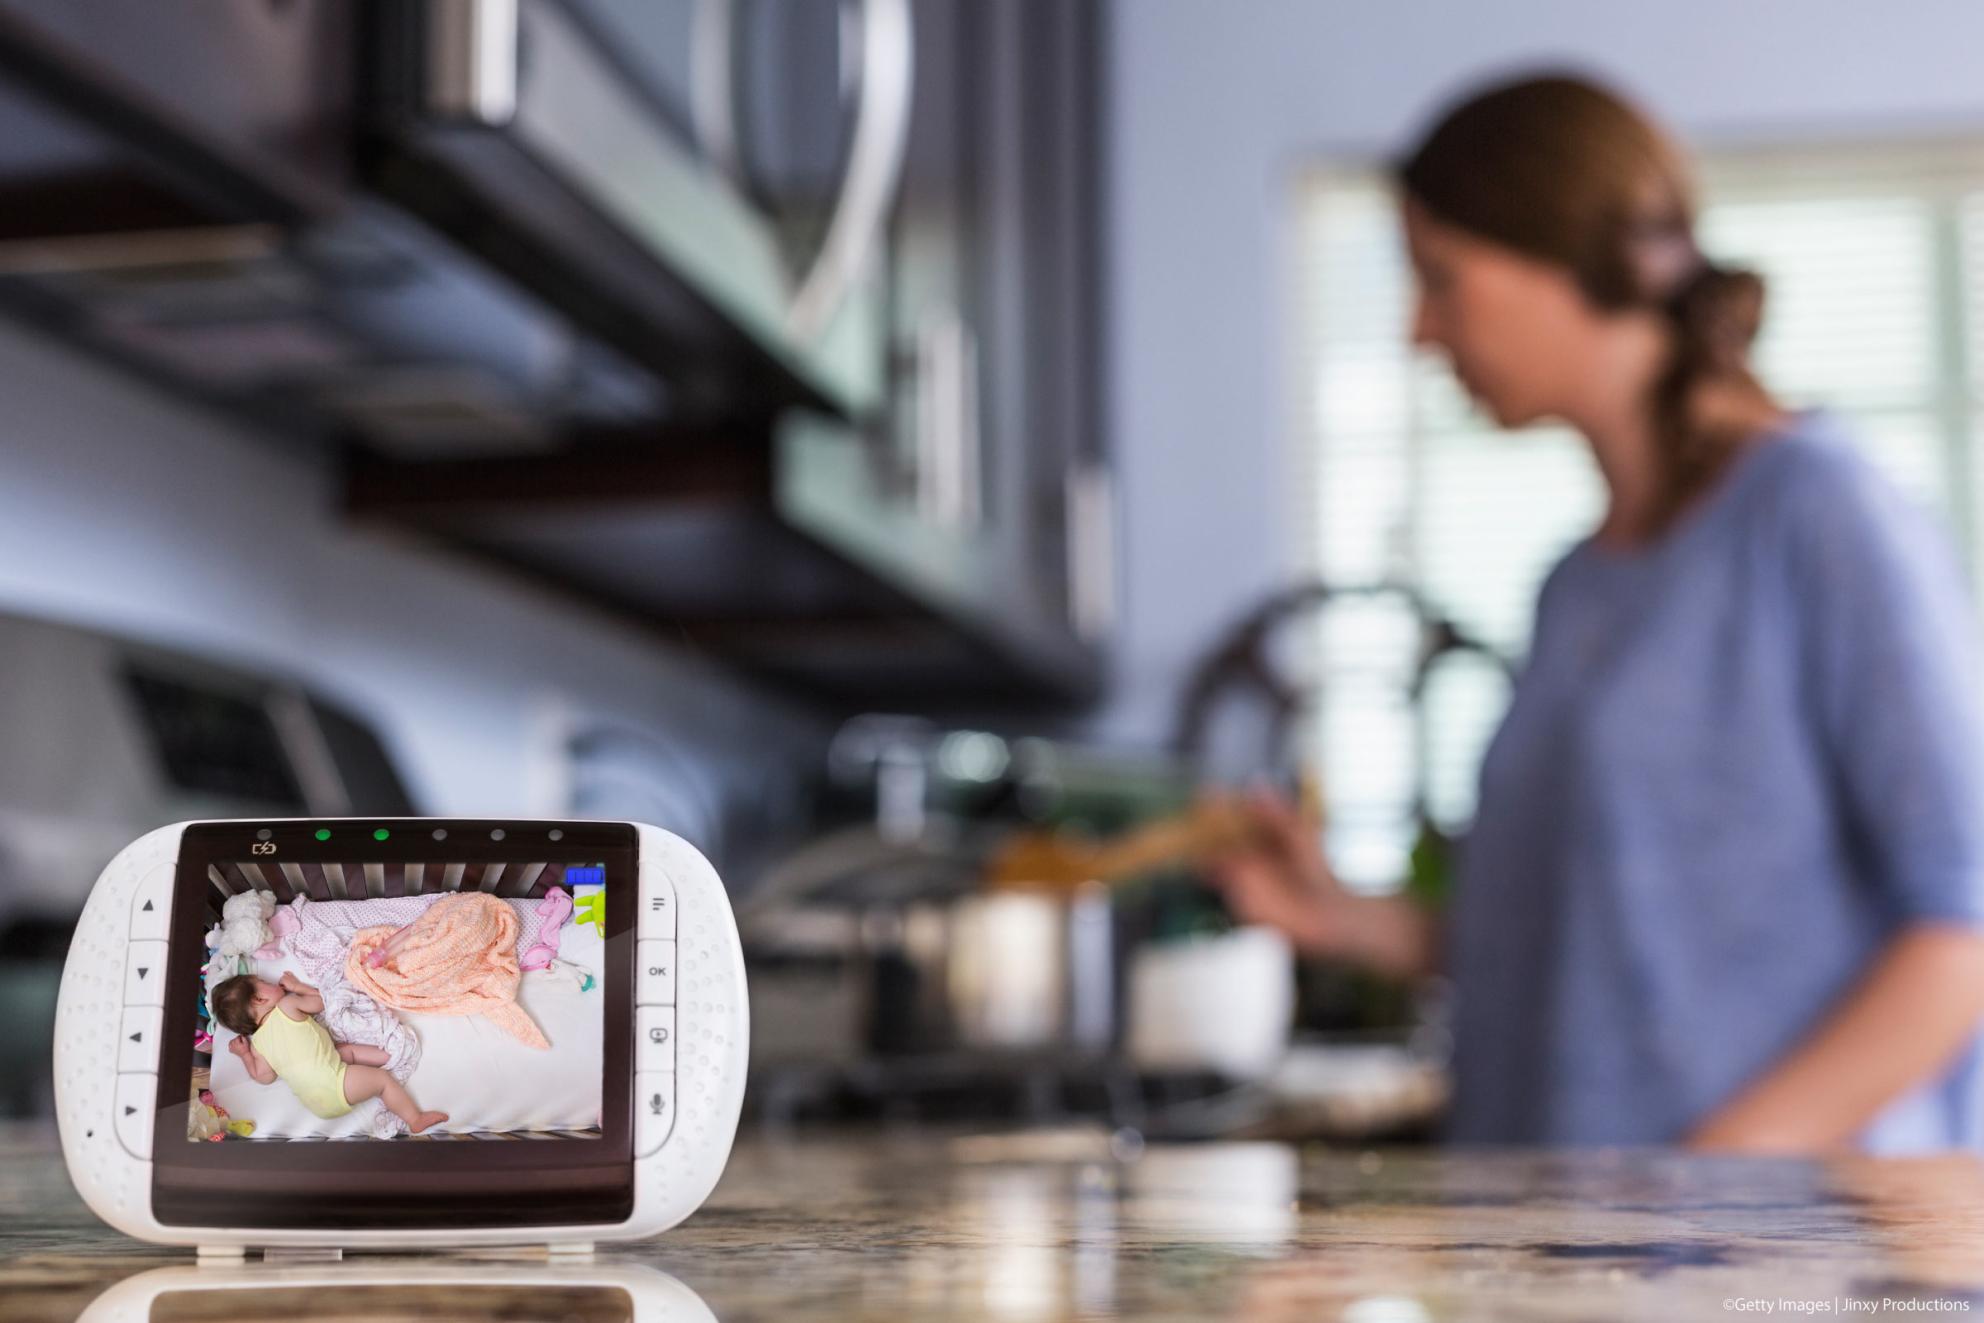
De la ceasuri inteligente și monitoare pentru bebeluși până la aplicații și programe informatice, produsele conectate fac parte din viața de zi cu zi. Începând cu 11 septembrie 2026, în Uniunea Europeană au intrat în vigoare noi obligații de raportare menite să ofere utilizatorilor o protecție mai bună împotriva atacurilor cibernetice.

Siguranța produselor digitale devine o prioritate tot mai importantă în Uniunea Europeană. Odată cu aplicarea noilor obligații prevăzute de Actul privind reziliența cibernetică (Cyber Resilience Act – CRA), producătorii trebuie să raporteze vulnerabilitățile exploatate activ și incidentele grave care afectează securitatea produselor lor.

Noile reguli stabilesc și termene clare pentru raportare. Producătorii trebuie să transmită o primă avertizare în maximum 24 de ore de la identificarea unei vulnerabilități exploatate activ. Aceasta trebuie urmată de o notificare completă în termen de 72 de ore. Ulterior, trebuie transmis un raport final în cel mult 14 zile de la disponibilitatea unei măsuri de remediere sau reducere a riscului pentru o vulnerabilitate exploatată activ. În cazul unui incident grav, raportul final trebuie transmis în maximum o lună.

Măsurile se aplică produselor cu elemente digitale puse la dispoziție pe piața Uniunii Europene, inclusiv celor care se află deja pe piață. Notificările vor fi transmise printr-o platformă unică de raportare, administrată de Agenția Uniunii Europene pentru Securitate Cibernetică (ENISA).

Pentru consumatori, noile reguli ar trebui să însemne mai multă siguranță atunci când folosesc dispozitive conectate. De exemplu, sisteme precum încuietorile inteligente ale locuințelor, ceasurile inteligente sau monitoarele pentru bebeluși pot deveni ținte ale atacurilor informatice. Raportarea mai rapidă a problemelor de securitate permite producătorilor să reacționeze mai repede și să ia măsuri pentru protejarea utilizatorilor.

Actul privind reziliența cibernetică urmărește ca produsele digitale să fie concepute, actualizate și întreținute astfel încât să ofere un nivel mai ridicat de protecție împotriva riscurilor informatice. Consumatorii vor putea identifica produsele care respectă cerințele prin intermediul marcajului CE.

Comisia Europeană a publicat, de asemenea, orientări practice pentru producători, dezvoltatori și companii, iar autoritățile naționale de supraveghere a pieței vor avea responsabilitatea de a verifica respectarea noilor reguli.

Deși obligațiile de raportare se aplică deja din 11 septembrie 2026, principalele cerințe ale Actului privind reziliența cibernetică vor începe să se aplice din 11 decembrie 2027. Astfel, Uniunea Europeană face un nou pas către un mediu digital în care dispozitivele și programele utilizate zilnic să fie mai sigure și mai bine protejate împotriva amenințărilor cibernetice.


Continue Reading

Trending